Κύπρος SIGMALIVE
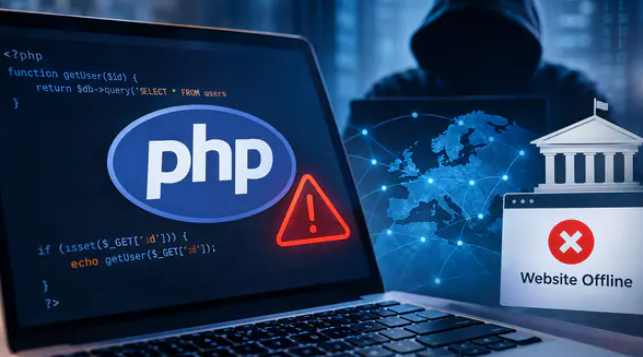
Χάκερ εκμεταλλεύονταν κρίσιμα κενά ασφαλείας της PHP πριν διορθωθούν
1 πηγή Πρώτη αναφορά
Περίληψη AI · σε 20 δευτερόλεπτα
- Χάκερ επιχείρησαν να εκμεταλλευτούν δύο κρίσιμες ευπάθειες της PHP, γνωστές ως «PHP2Shell», ήδη από τις 17 Οκτωβρίου 2026, τέσσερις ημέρες πριν από τη δημόσια ανακοίνωση και τη διάθεση των διορθώσεων
- Η AWS εντόπισε πολλαπλές απόπειρες μέσω υπηρεσιών ανωνυμοποίησης και προειδοποίησε ότι οι ευπάθειες χρησιμοποιούνται πλέον εκτεταμένα, χωρίς να έχει διευκρινιστεί η ταυτότητα των δραστών
Αυτόματη περίληψη AI από το άρθρο της πηγής. Μπορεί να περιέχει λάθη: διάβασε το άρθρο.
Σχετικά
-
Economy Today Οικονομία 19′
Tesla: Απογειώνονται οι φιλοδοξίες στην ΑΙ, οι αντίπαλοι τρέχουν να τη φτάσουν
 AI
-
Φιλελεύθερος Πολιτισμός 22′
Ένα ακόμη προϊόν για το δυστοπικό μέλλον του σήμερα
 AI
-
Ραγίζει η οθόνη σε κάποια από τα πτυσσόμενα iPhone Duo της Apple – Τι δηλώνει η εταιρεία
 AI
-
Πόλεμος στο Διάστημα: Οι ΗΠΑ ετοιμάζουν την άμυνά τους – «Η σημερινή ημέρα δεν είναι η κατάλληλη για να δοκιμάσει κανείς την ισχύ της Αμερικής»
 AI
-
Cyprus Mail Οικονομία 2 ώρ.
Keve workshop to explore green skills training and labour market needs
 AI